
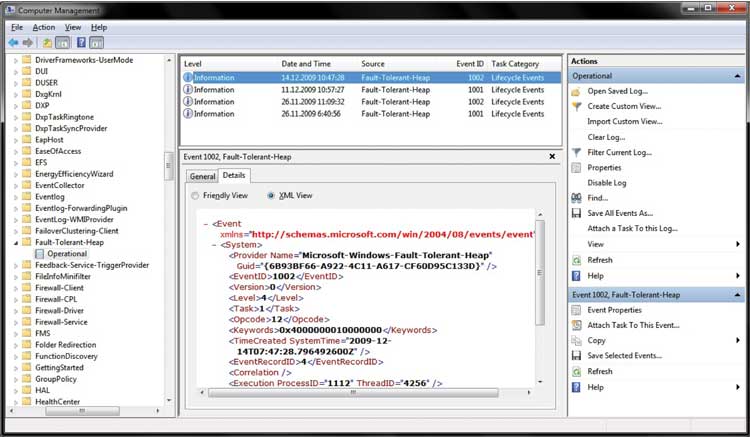
Заключение В части 6 нашей статьи мы рассказывали о механизме Windows Error Reporting. В данной части мы продолжим обсуждение темы обеспечения стабильности приложений и поговорим о механизме Fault Tolerant Heap и утилите Application Verifier. Механизм Fault Tolerant Heap Устойчивая к сбоям «куча» (Fault Tolerant Heap, FTH) — это новая подсистема в Windows 7, призванная уменьшить число сбоев приложений, связанных с некорректным использованием ресурсов «кучи». Сбои в области «кучи» являются наиболее частой причиной сбоев самих приложений и в большинстве случае обусловлены ошибками в коде приложений. Индикаторами повреждений «кучи» являются сбои при применении функций RtlAllocateHeap() и RtlFreeHeap(), помимо этого сбои могут возникать при завершении работы и вызове функции RtlFreeHeap(). К основным задачам Fault Tolerant Heap относятся: полная функциональность FTH доступна только в клиентских версиях операционной системы Windows 7. Это означает, что FTH не выполняет мониторинг и не исправляет приложения, выполняющиеся под управлением серверных версий операционной системы. Тем не менее для серверных приложений можно применить соответствующие системные «заплатки» — для этого следует использовать набор утилит Application Compatibility Toolkit; полная функциональность FTH поддерживается только для интерактивных приложений. Поскольку начиная с Windows Vista и Windows Server 2008 сервисы не могут быть интерактивными, сервисы не включаются в мониторинг, выполняемый FTH. Тем не менее для приложений, которые выполняются как сервисы, можно применить соответствующие системные «заплатки» — для этого следует использовать набор утилит Application Compatibility Toolkit. Отметим, что технически FTH не отличает сервисные процессы от других процессов, но мониторинг и исправление выполняются только для процессов, ассоциированных с токеном интерактивного пользователя; механизм FTH выполняется как часть службы Diagnostic Policy Service. Этот сервис осуществляется в процессе svchost.exe, который, в свою очередь, выполняется в контексте безопасности учетной записи Local Service. Для обеспечения функционирования механизма FTH учетной записи Local Service, как минимум, требуется доступ на чтение к полному имени исполняемого файла для приложения, к которому будут применены соответствующие исправления. Если у учетной записи нет такого доступа, FTH не сможет применить необходимые исправления. События, связанные со стартом (1001) и завершением (1002) сервиса, не содержат дополнительных данных. События, касающиеся исправлений, содержат идентификатор процесса (PID), название образа на диске и время запуска процесса. Отключение механизма Fault Tolerant Heap Для полного отключения механизма Fault Tolerant Heap на уровне системы необходимо в реестре присвоить переменной HKLM\\Software\\Microsoft\\FTH\\Enabled значение 0. После этого следует перезагрузить операционную систему. Сброс списка приложений Как уже было отмечено, механизм Fault Tolerant Heap является самоуправляемым и автоматически отменяет применение системных «заплаток» в тех случаях, когда они не эффективны для того или иного приложения. Тем не менее если есть необходимость в обнулении списка приложений, исправленных средствами FTH, например при тестировании, когда необходимо воспроизвести сбой в приложении, то нужно выполнить следующую команду: Rundll32.exe fthsvc.dll,FthSysprepSpecialize Обратите внимание на то, что это может приводить к ошибкам в выполнении ряда приложений — до тех пор, пока механизм FTH снова не применит к ним системные «заплатки». Утилита Application Verifier Утилита Application Verifier (%windir%\\system32\\appverif.exe) — это средство для проверки Windows-приложений, написанных на неуправляемом коде (С/С++), в реальном времени с использованием групп тестов. Цель применения данной утилиты — обнаружение ошибок, которые довольно сложно «отловить» традиционными средствами тестирования, так как данная утилита позволяет отслеживать взаимодействие приложений с операционной системой, использует профилирование на базе объектов ядра системы, реестра, файловой системы и вызовов функций Windows API («куча», ссылки, блокировки и т.п.). В зависимости от задачи разработчики и тестировщики выбирают те или иные тесты, проводят тестирование приложения и анализируют результаты в протоколах, которые по умолчанию сохраняются в каталоге %USERPROFILE%\\AppVerifierLogs. Утилита Application Verifier может применяться из графического интерфейса, командной строки или через набор программных интерфейсов (см. заголовочный файл vrfauto.h). Две последние возможности позволяют использовать Application Verifier для автоматизации тестирования. Помимо этого возможно применение Application Verifier как расширения отладчика через команду !avfr. Утилита Application Verifier поддерживается для операционных систем Windows XP, Windows Vista, Windows 7, Windows Server 2003 и Windows Server 2008 для платформ x86, x64 и IA64. Самую новую версию утилиты Application Verifier можно загрузить с сайта Microsoft, если в разделе Download Center в строке поиска задать название утилиты. В общем случае процесс проверки приложения заключается в запуске утилиты Application Verifier, выборе тестируемого приложения и необходимых тестов, запуске приложения, выполнении определенного сценария работы приложения и анализе результатов тестирования. Наиболее оптимальных результатов можно достичь, используя Application Verifier совместно с отладчиком и отладочными символами для ядра операционной системы. При применении Application Verifier совместно с отладчиком при обнаружении какойлибо ошибки возникает переключение в точку останова в отладчике (Debugger Break). Группы тестов Как мы уже отметили, утилита Application Verifier включает несколько групп тестов: базовые тесты — Basics Verification Layer; тесты, связанные с использованием технологий, объединяемых названием Limited User Account (более распространенное название — User Account Control), — Limited User Account Predictor Verification Layer; различные дополнительные тесты — Miscellaneous Verification Layer; тесты, эмулирующие нехватку системных ресурсов, — Low Resource Simulation Verification Layer; тесты, позволяющие проверить совместимость приложений, — Compatibility Verification Layer. Рассмотрим некоторые из перечисленных тестов более подробно. Начнем с базовых тестов (Basics Verification Layer). В эту группу входят следующие тесты: Заключение В предыдущей и настоящей частях данной статьи мы привели ряд рекомендаций по улучшению стабильности приложений. Мы ознакомились с техникой, позволяющей избежать утечек памяти, предотвратить зависание приложений, а также обсудили применение механизмов Application Restart and Recovery и Windows Error Reporting, позволяющего собирать данные о сбоях, которые происходят в приложениях, механизма Fault Tolerant Heap, автоматически исправляющего ряд наиболее характерных ошибок в приложениях, которые приводят к сбоям при работе с «кучей», и кратко ознакомились с возможностями утилиты Application Verifier. В последующих частях статьи мы обсудим измеряемость приложений, поговорим об использовании счетчиков производительности и системного журнала.
Бесплатно полный текст ГОСТ Р ИСО 3506- 1 - 2009 Механические свойства крепежных изделий из коррозионно-стойкой нержавеющей стали. Часть 1. Болты, винты и Mechanical properties of corrosion- resistant stainless steel fasteners. Part 1. Bolts Дата издания, 16.09.2010. . Скачать ГОСТы - главная.

1 -й премьер-министр Королевства Франция. И. В. Лобанова. М., АСТ, 2009 ISBN 5-403-00973-7; Орлик О. В. Россия в международных отношениях.
Скачать pdf I author я - автор! Quote цитировать Review рецензии. 0 1. Table 1. Number of tested and confirmed MDR-TB cases in Ukraine, 2009 — 2011.

Oncogene ablation- resistant pancreatic cancer cells depend on mitochondrial function KRAS mutations are known to be a driver event of PDAC, but. Nature Protocols 4, 1670–1680 ( 2009) Download references.

1 - равновесие между CPU и GPU майнингом в одной точке. Linux GPU Miner Source (Только для разработчиков): Download Майнинг.
1 Социологические теории; 2 Толерантность и терпимость; 3 Развитие. иерарх выступил против уроков толерантности // НГ Религия, 18.02. 2009.
RESISTANT. Да. Нет. Нет. Нет. Значение даты может быть установлено в диапазоне от 1 января 2001 года до. 31 декабря 2099 года. 5.. Вы можете ввести дату в диапазоне от 1 января 200щ года до 31 декабря 2009 года. 3.

Шарль Мори́с де Талейра́н-Периго́р (фр. Charles Maurice de Talleyrand-Périgord; 2 февраля 1754, Париж — 17 мая 1838, там же) — князь Беневентский, французский политик и дипломат, занимавший пост министра иностранных дел при трёх режимах, начиная с Директории и кончая правительством Луи-Филиппа. Известный мастер политической интриги. Eпископ Отёнский (с 2 ноября 1788 по 13 апреля 1791). Имя Талейран стало едва ли не нарицательным для обозначения хитрости, ловкости и беспринципности.
